2026年10月のセキュリティ更新|Node.js・curlなど6製品の修正版と確認手順
2026年10月のセキュリティ更新は利用製品から確認
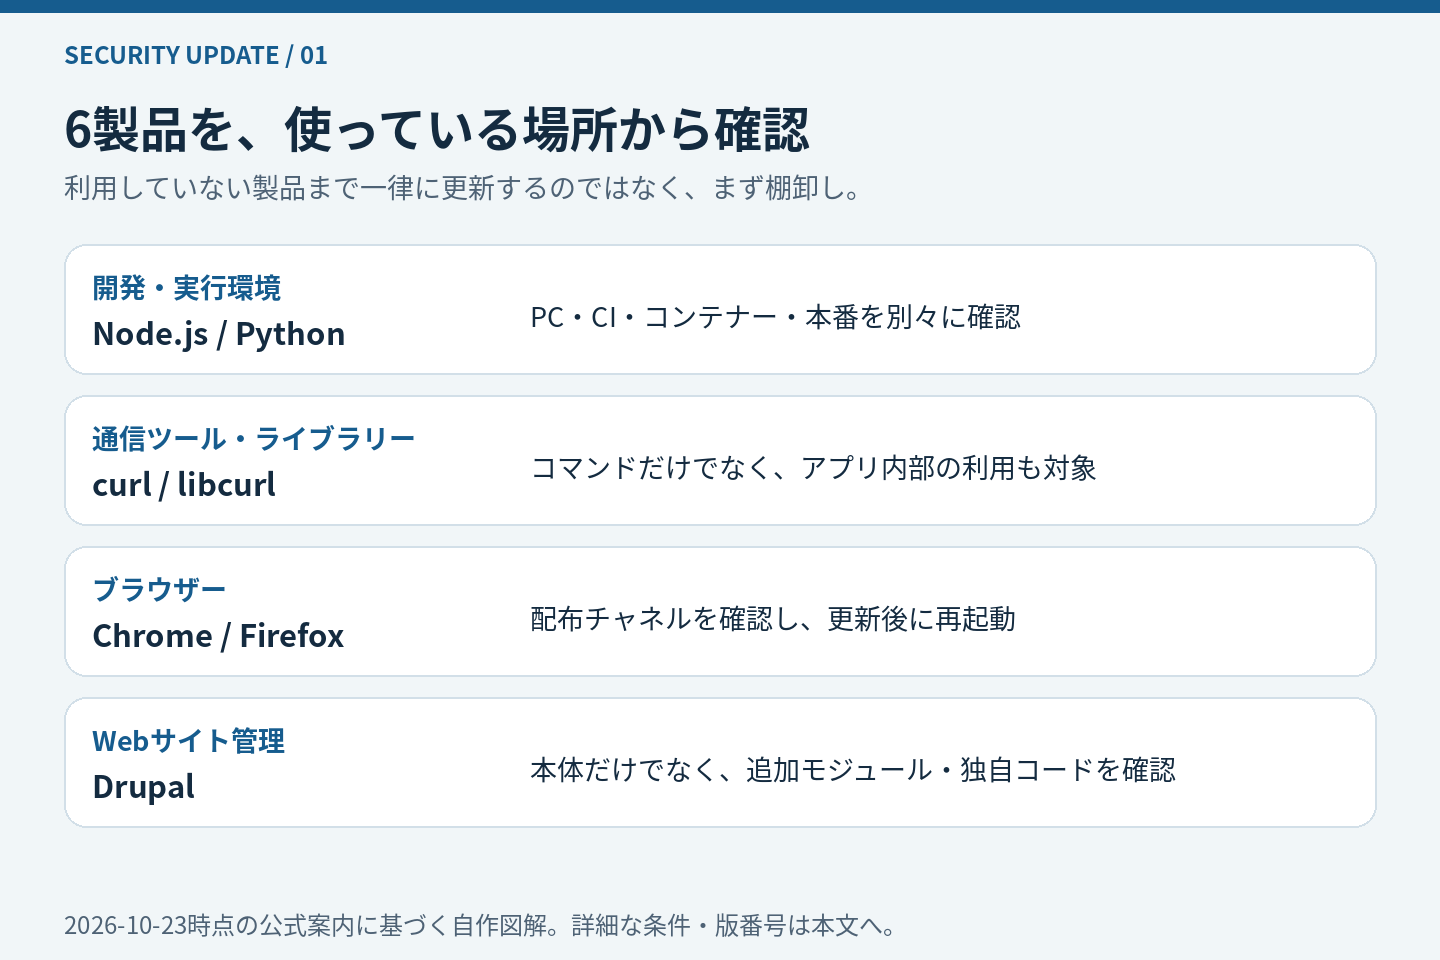
2026年10月のセキュリティ更新では、PHP以外にも複数の製品で修正が公開されています。まず使っている製品を下の表で探し、配布元の案内と照合してください。
更新の完了は、ダウンロードだけでは判断できません。 ブラウザーの再起動、サーバーで動くランタイムの版、Pythonの既存仮想環境まで確かめることが重要です。
この記事は2026年10月23日13:34 UTC時点の確認に基づき、6製品を5つのテーマに整理しました。Firefox・Pythonの証明書対応は同じ事件に由来し、Node.jsにも関連する更新が含まれます。
修正を含む版を一覧にしたあと、製品ごとの影響条件と確認漏れが起きやすい点を説明します。
まず確認したい6製品と修正を含む版
「自分も全部更新しなければ」と考える前に、ブラウザー、開発・自動処理、サイト管理のどこで使っているかを確認しましょう。開発PCと本番サーバーは分けて点検します。
以下は今回の対応版です。全製品の「常に最新の版」を示す表ではありません。 公開日は2026年で、各製品の条件と出典は後続の節に記載しています。
| 製品 | 公開日 | 今回の修正・対応を含む版 | 主な確認対象 |
|---|---|---|---|
| Node.js | 10月21日 | 22.23.4 / 24.22.1 / 26.12.1 | 実行中のランタイム |
| curl | 10月14日 | 8.23.0(保守枝・OS提供版は下記) | HTTP/2、組み込みlibcurl |
| Chrome Desktop | 10月20日 | Linux 156.0.8078.47、Windows/Mac 156.0.8078.47/.48 | 更新の適用と再起動 |
| Firefox | 10月20日・21日 | Desktop 158.0.1、ESR(延長サポート版)153.5.1 / 115.43.1、Android 158.0.2 | 本体と証明書ブロックリスト |
| Python | 10月21日 | 3.15.1 / 3.14.9 / 3.13.17 | 既存環境のpip・uv・certifiも確認 |
| Drupal | 10月14日 | 10.6.19 / 11.3.19 / 11.4.10 | coreと追加モジュール・独自コード |
製品によって、脆弱性そのものの修正と、信頼する証明書の更新が混在します。表の数字だけで影響の有無を決めず、自分の系列や構成に対応する説明も確認してください。
Node.jsはnpmだけでなく実行環境を更新
Node.jsの10月21日更新では、Brotliという圧縮形式の展開処理に、想定した範囲の外へデータを書き込む問題が修正されました。
公式はCVE-2026-111497を重大度Highとし、遠隔でコードを実行される可能性がある問題として説明しています。ただし、すべてのサーバーで同じように成立するとは限りません。
対象は22・24・26系で、修正版は表の3つです。TLSやDNSに関する修正も含まれますが、CVE-2026-105483は24・26系が対象です。各問題の対象系列を混同しないようにします。
npmの依存パッケージを更新する作業と、Node.js本体の更新は別です。開発PCだけでなく、CI(自動ビルド・テスト環境)、コンテナー、本番で実際に動く版を確認してください。
同じ更新には、後述するeMudhraの証明書対応も含まれています。Node.js公式のセキュリティ公告で、利用系列に対応する修正を確認できます。
curlはHTTP/2の利用と配布元を確認
curlのCVE-2026-92392は、HTTP/2でアップロード中、悪意あるサーバーの応答を処理する際に、解放済みのメモリーを使ってしまう問題です。
コマンドとして使うcurlだけでなく、アプリに組み込まれる通信ライブラリーのlibcurlも対象です。普段ターミナルでcurlを使わない人でも、管理するアプリの依存関係を確認する意味があります。
影響範囲は8.12.0〜8.22.0ですが、修正済みの保守枝が除かれます。具体的には8.20.xの8.20.2以降、8.16.xの8.16.2以降、8.14.xの8.14.3以降です。
上流の修正版は8.23.0です。公式にはHTTP/2を使わない暫定策もありますが、利用機能への影響を確かめずに一律で設定を変えるのではなく、配布元の修正を優先して確認します。
遠隔コード実行の実証には、実装、メモリー配置、並行処理などの条件があります。「実証された」ことと「実際の利用者への攻撃が確認された」ことは別です。curl公式公告
また、OS提供パッケージは、番号を大きく変えず修正を取り込む「バックポート」があります。上流の版番号だけで未修正と決めつけないでください。
例えばUbuntuは、このCVEについて26.04 LTS向けの8.18.0-1ubuntu2.8で修正を提供しています。これは他の脆弱性もすべて非該当という意味ではありません。Ubuntu公式の説明
Chromeは安定チャネルの更新と再起動を確認
Chrome Desktopの10月20日更新では、描画に使われるSkiaのメモリー破損などが修正されています。代表例のCVE-2026-113341はCriticalとされています。
公式が示す更新全体の修正数は353件ですが、この数は被害件数ではありません。数の大きさから攻撃の発生や個人の被害を推測しないようにしましょう。Chrome公式の更新情報
表の156系は今回の修正を含む版です。一方、10月22日にはWindowsの一部へ157.0.8103.15/.16のEarly Stable(先行する安定版)の配布も始まっています。
そのため、156へ番号をそろえることが目的ではありません。現在使う安定チャネルで提供される更新を確認し、再起動待ちを残さないようにします。Chrome公式リリース一覧
FirefoxとPythonは同じ証明書事件への対応
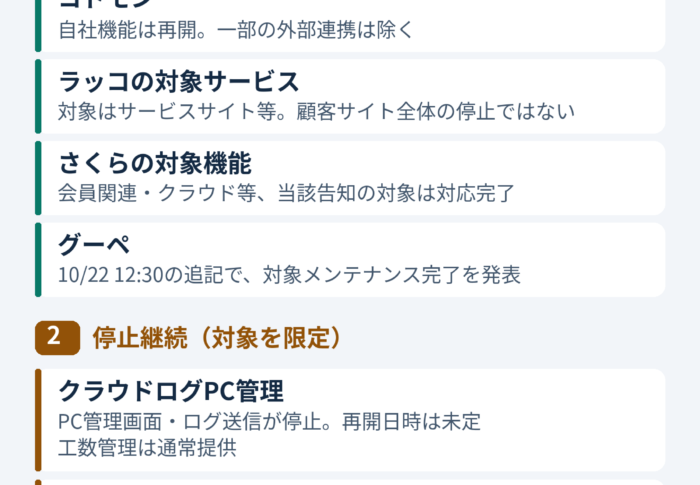
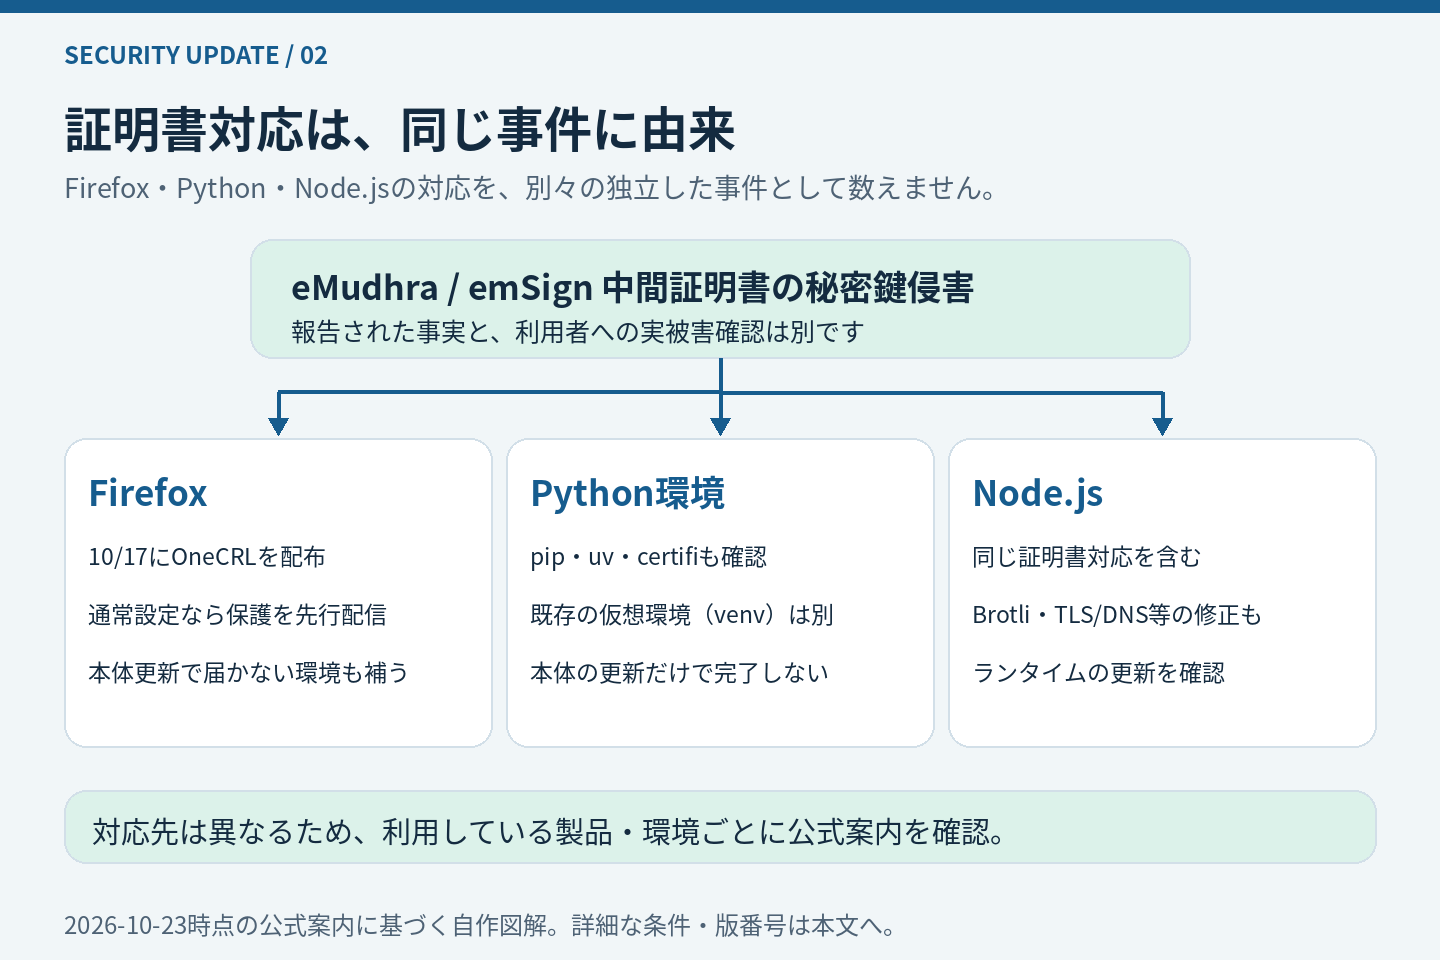
ここは「Firefoxの事件」「Pythonの事件」と別々に数えないことが大切です。eMudhra/emSignの中間CA(認証局)証明書を巡る事件に対し、それぞれ異なる仕組みで対応しています。
証明書は、通信相手を信頼できるか判断するために使われます。秘密鍵の侵害が報告された事実と、個々の利用者の通信が実際に傍受された事実は区別する必要があります。
Firefoxは10月17日にOneCRLを配布済み
Mozillaは、無効にすべき証明書を示すOneCRLを、標準設定のFirefoxへ10月17日22:59 UTCまでに配布したと説明しています。10月20日の本体更新を待って対処が始まったわけではありません。
Desktop 158.0.1とESR 153.5.1 / 115.43.1の本体更新は、設定やネットワークの事情でRemoteSettingsによる配布を受けられない環境も補います。
Androidは10月21日の158.0.2で、起動直後の適用不備に対応しました。利用中の製品と系列を分けて確認してください。Mozillaの事件対応説明
なお、Desktop 158.0.1には別件のSVGに関する境界条件の問題も含まれます。証明書リストを受信済みだから、本体更新は不要と考えないようにしましょう。Firefoxのセキュリティ公告
Pythonは既存の仮想環境とコンテナーも確認
Pythonの10月21日リリースでは、3.15.1 / 3.14.9 / 3.13.17にpip 26.2.2とcertifi 2026.10.19を同梱しています。
これは同じ証明書事件への対応であり、独立したPython言語本体の欠陥という説明は適切ではありません。
pipやuvはパッケージを導入・管理するツール、certifiは信頼するCA証明書の集合です。Python本体を更新しても、すでに作った仮想環境の確認は別に必要です。
公式が案内する最低対応版はpip 26.2.2、uv 0.13.4、certifi 2026.10.19です。使っているツールを対象に、プロジェクトごとのvenv(依存関係を分離する仮想環境)を点検してください。
コンテナーについても、古い証明書を残さないため、公式はレイヤーキャッシュを無効にした再構築を案内しています。PCで更新できても、以前のイメージで動くサービスは別に確認します。
具体的な更新は、ハッシュによる照合を含むPython公式フォーラムの案内に従ってください。接続エラーを避けるためにTLSの証明書検証を無効にする方法は、対策にしません。
DrupalはPHP本体とは別にcoreの更新を確認
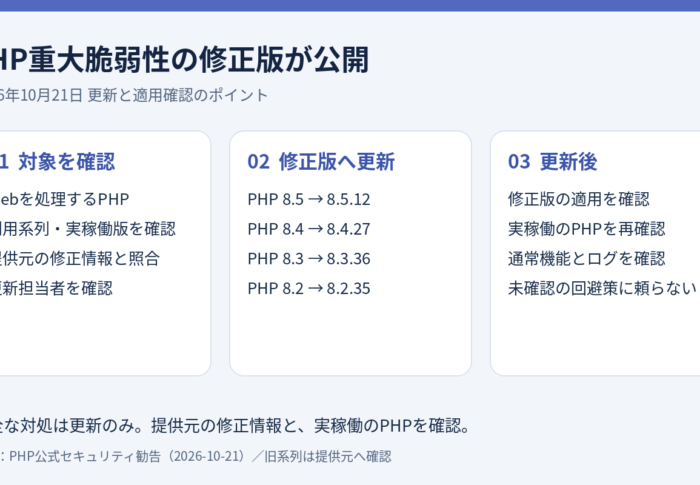
DrupalのSA-CORE-2026-014は、フィールドの管理画面を提供するField UIに関する遠隔コード実行の問題です。PHPランタイム自体の更新とは別に、Drupal coreを確認します。
重要な条件は、core単独では直接悪用できないことです。追加モジュールや独自コードが経路を作る場合があり、一部の経路は認証不要とされています。「全サイトで無条件に成立する」とは書けません。
公式公告にある対象範囲は次の4つです。自分の系列を照合してください。
- 8.9.0以上、10.6.19未満
- 11.0.0以上、11.3.19未満
- 11.4.0以上、11.4.10未満
- 12.0.0-alpha1以上、12.0.0-beta2未満
修正版は10.6.19 / 11.3.19 / 11.4.10です。10.5系以前や11.2系以前など、サポート終了系列は対応系列へ移行します。
Field UIのアンインストールは公式の暫定策ですが、サイトの構成を確認して判断します。
重大度Criticalの19/25はDrupal独自の尺度です。悪用の評価はE:Theoreticalで、実際の被害発生を示す数値ではありません。Drupal公式公告
更新後は実際に動いている版をもう一度確かめる
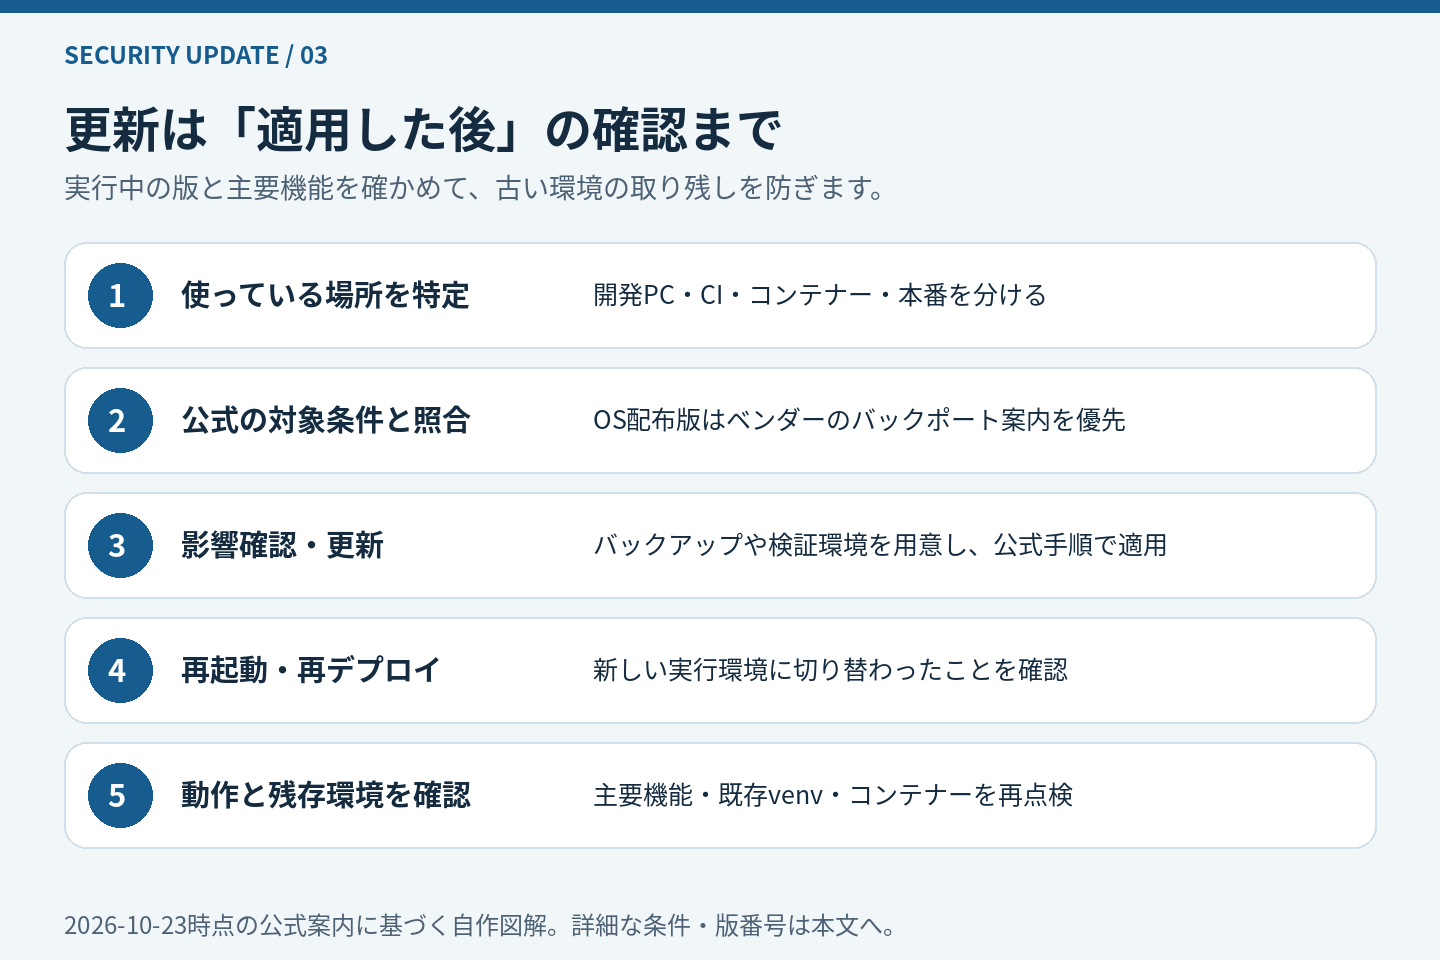
最後は、入手したファイルの版ではなく、動作中の環境で確認します。今回の記事を点検メモとして使うなら、次の順序が役立ちます。
- 使う製品と場所を整理する。開発PC、CI、コンテナー、本番を分ける。
- 製品公式とOS・配布元の公告で、対象系列、構成条件、修正済みパッケージを照合する。
- サーバーやサイトは、バックアップと検証環境で主要機能への影響を確認する。
- 更新を適用し、必要な再起動や再デプロイを行う。Pythonの既存venvも確認する。
- 実行中の版と主要機能を再確認し、更新できていない環境を記録する。
これは公式公告を整理した記事で、読者の環境を診断した結果ではありません。また、掲載した修正群に実悪用があったかは確認できておらず、「悪用されていない」とも断定できません。
まとめ
最初に取り組むのは、6製品すべての一括更新ではなく、自分が使う製品・配布元・実行場所の特定です。そのうえで修正を含む版と影響条件を照合してください。
curlの保守枝やOSのバックポート、Firefoxの既配布リスト、Pythonの既存venv、Drupalの構成条件まで確認すると、版番号だけでは見落とす点を減らせます。更新後の動作確認までを一組として進めましょう。