【2026年10月時点】セキュリティインシデントの現状と傾向:日本と世界の主な事例、個人と企業の対策5つ
「大手企業の出荷がランサムウェアで止まった」「証券口座が乗っ取られた」。サイバー攻撃のニュースは続いていますが、全体像はつかみにくいものです。
(2026-10-27更新)2025年9月〜2026年10月に報じられた日本と世界の主なセキュリティインシデントを種類別に整理し、傾向と個人・企業の対策をまとめます。
結論:2026年のサイバー攻撃の傾向と、個人・企業がまず取るべき対策
要点は3つです。
- ランサムウェア(データを人質に金銭を要求するウイルス)の被害が過去最多:国内の被害報告は2026年上半期に123件で、半期として過去最多と報じられました。2026年10月にも大阪公立大学などで被害が公表されました。
- 入口は「盗まれたパスワード」から「更新されていない弱点」へ:脆弱性(ソフトや機器の弱点)の悪用が、侵害の起点の31%で1位になりました(Verizonの2026年版報告)。
- 委託先・取引先から入られる:アスクルは委託先のアカウントが侵入経路と推定され、大阪公立大学は2026年10月、NECの再委託先への攻撃が原因と発表しました。
個人の対策の第一歩は多要素認証(パスワードに加えてスマホでの確認などを求める仕組み)です。
使えるサービスでは、指紋や顔認証でログインするパスキーを選びます。偽サイトに情報を入力させる手口に強いとされます。
企業は、管理者と委託先のアカウントの多要素認証と、クラウドのデータを含むバックアップの確認から始めます。
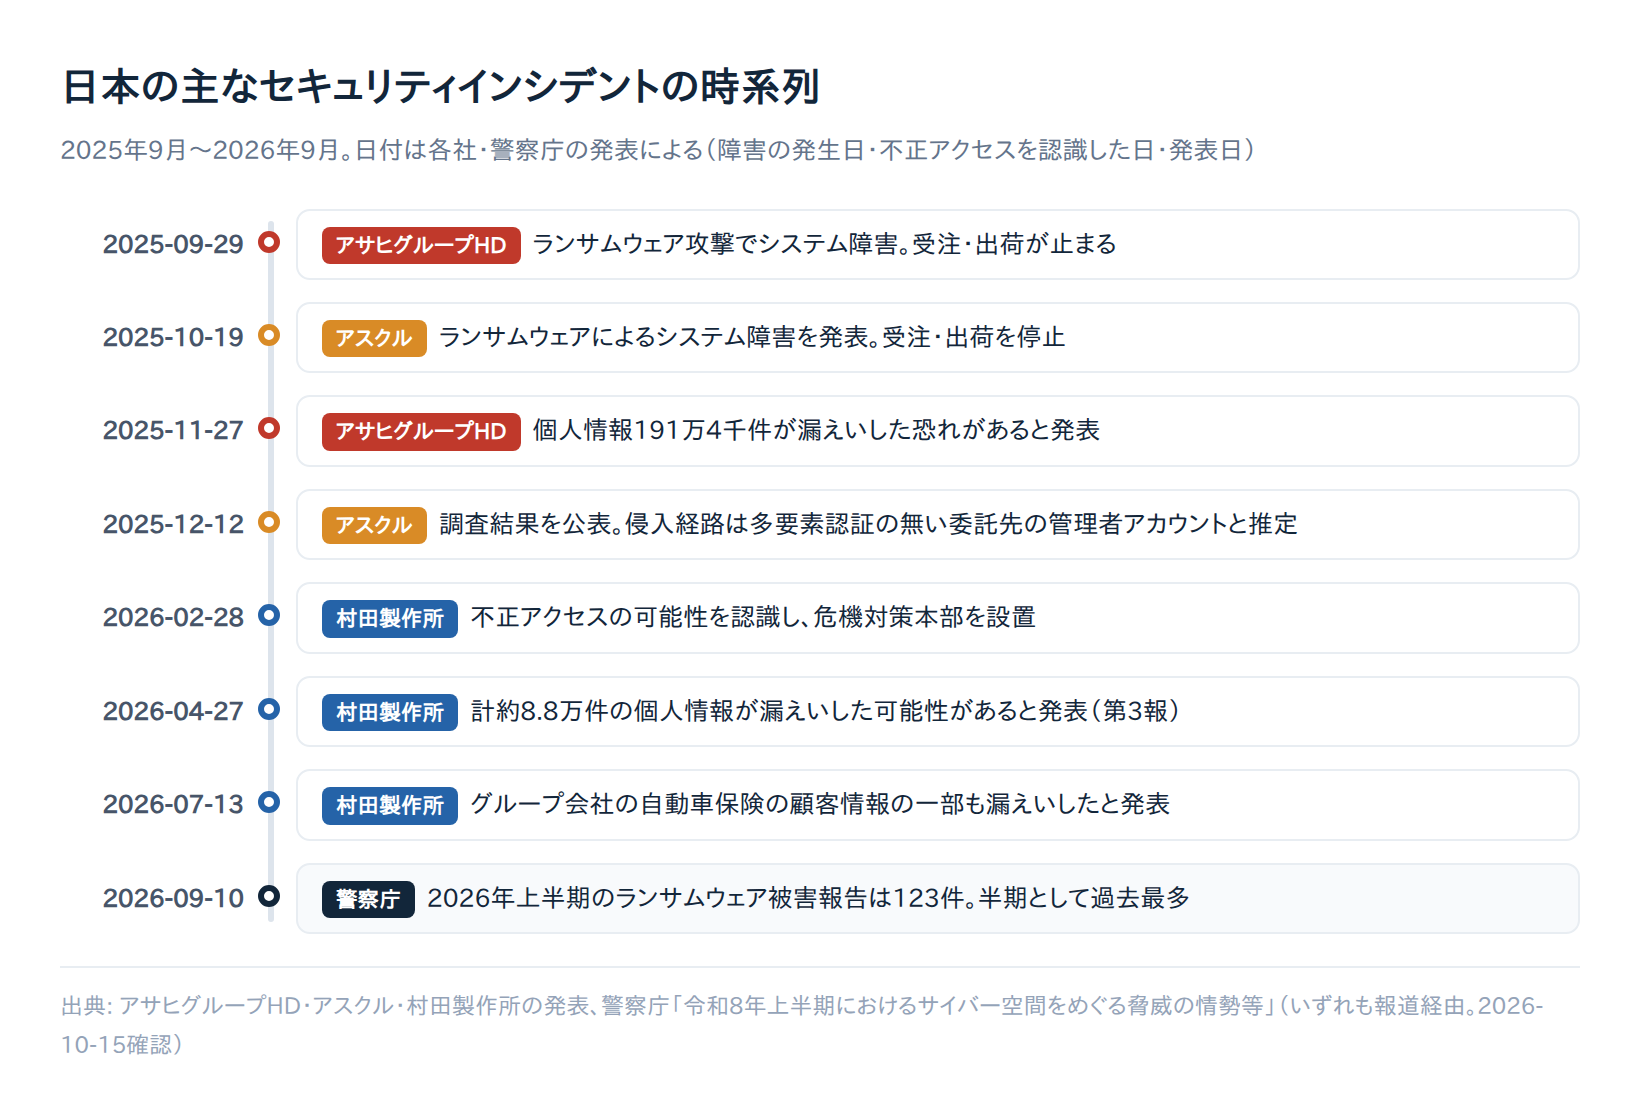
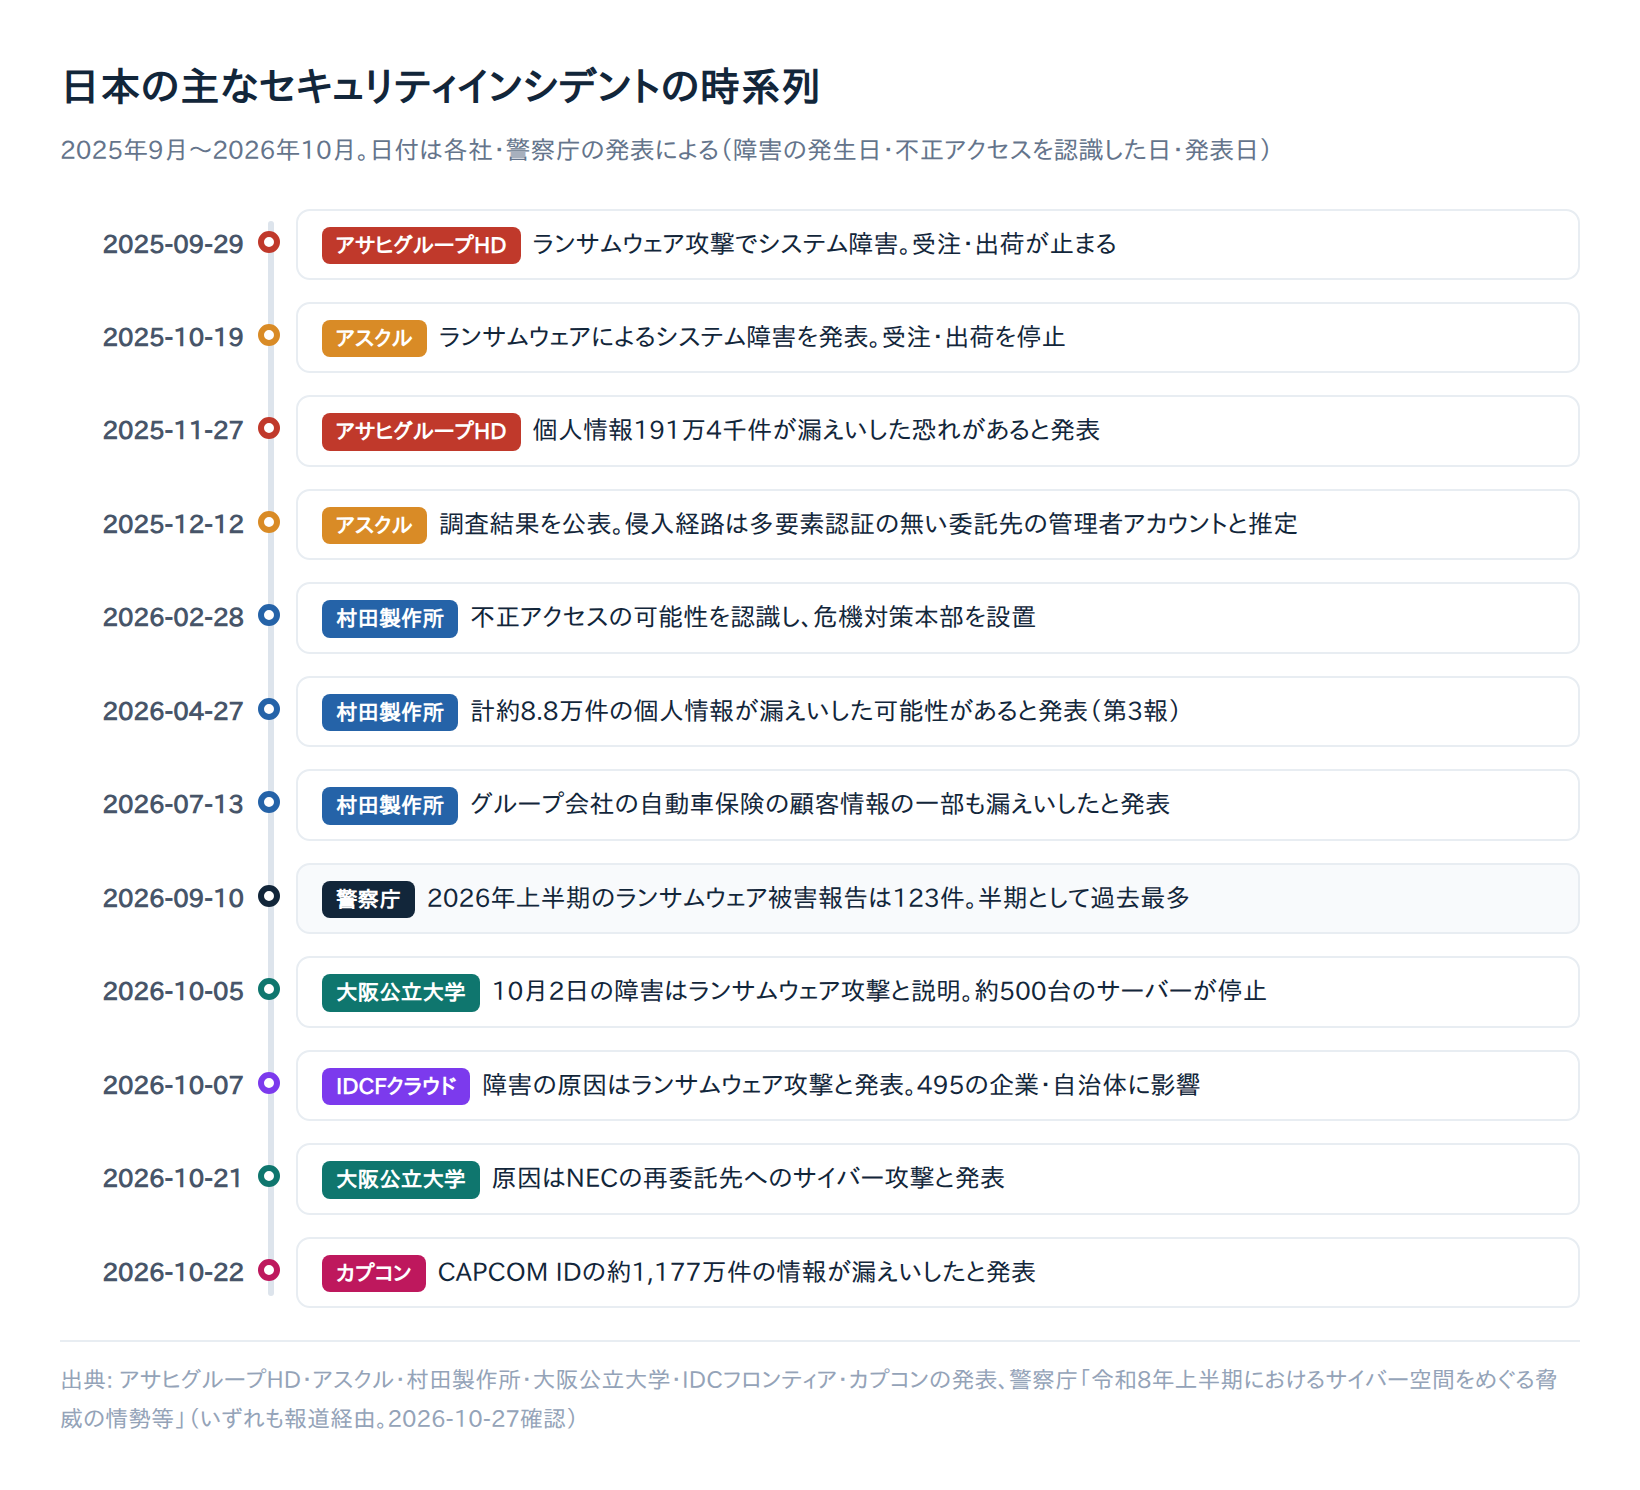
日本の主なセキュリティインシデント(2025年9月〜2026年10月)
以下は各社の発表を報じた記事に基づきます。詳細は各社の公式発表で確認してください。
アサヒグループHD:ランサムウェアで受注・出荷が停止(2025年9月)
アサヒグループHDでは2025年9月29日、ランサムウェア攻撃で受注と出荷が止まりました(秋田魁新報)。
同社は2025年11月27日、個人情報191万4千件が漏えいした恐れがあると発表しました(AdverTimes)。攻撃者は障害の約10日前に侵入していたとされます。
「Qilin」を名乗るグループの犯行声明が報じられていますが、攻撃者側の主張です(ScanNetSecurity)。
2026年4月7日時点で、一部の終売品を除く全商品の出荷を再開したと報じられています(物流専門メディアの報道)。
アスクル:委託先アカウントから侵入と推定(2025年10月)
アスクルは2025年10月19日、ランサムウェアで受注・出荷業務を止めました。2025年12月12日時点で、事業所向け約59万件、個人向け約13.2万件などの流出を確認しています(Impress Watch)。
侵入経路は、多要素認証のない業務委託先の管理者アカウントのIDとパスワードの不正利用と推定されています。
同社は身代金を含め交渉していないとしています。全商品が購入可能になったのは2026年1月22日付と報じられ、発生から約3か月かかりました(物流専門メディアの報道)。
2026年7月には、漏えいを否定できない個人情報約60万件を追加で特定しました。悪用は確認されていないとしています(共同通信の配信記事)。
村田製作所:約8.8万件の個人情報が漏えいした可能性
村田製作所は2026年2月28日に不正アクセスの可能性を認識し、4月27日、従業員・関係者と社外関係者の計約8.8万件の個人情報が漏えいした可能性を発表しました(ScanNetSecurity)。
7月13日には、グループ会社の自動車保険の顧客情報の一部の漏えいも発表されました(ScanNetSecurity)。
大阪公立大学:原因はNECの再委託先への攻撃(2026年10月)
大阪公立大学では2026年10月2日未明、ランサムウェア攻撃で約500台のサーバーが止まりました。バックアップの多くも暗号化されたと報じられています(ビジネス+IT)。
大学は10月21日、原因はシステムの保守・運用を委託するNECの再委託先へのサイバー攻撃だったと発表しました(ABCニュース)。
NECは、委託先の正規アカウントの認証情報が盗まれ、悪用されたと説明しています(ScanNetSecurity)。
IDCFクラウド:495の企業・自治体に影響(2026年10月)
IDCフロンティアは2026年10月7日、IDCFクラウドの障害はランサムウェア攻撃が原因と発表しました(Impress Watch)。
10月8日時点では、一部のデータは利用者自身のバックアップからしか復元できない見通しでした(piyolog)。
14日には、スナップショット機能を使っていた194の顧客がバックアップを取り出せるようになったと説明し、外部への流出はなかったと判断しました(IDCフロンティア)。
クラウドのデータも自社でバックアップを持つ必要を示す事例です。
カプコン:約1,177万件の情報が漏えい(2026年10月)
カプコンは2026年10月22日、会員サービス「CAPCOM ID」への不正アクセスで1,177万4,247件の情報が漏れたと発表しました(ITmedia NEWS)。
漏れたのはメールアドレスなどで、パスワードやカード情報は含まれないとしています。ただし196件でパスワードが不正に変更され、うち国内の19件では通販サイトの氏名・住所なども漏れました。
10月23日には、同社を装ったSMSや電話、メールへの注意を呼びかけています(Game*Spark)。
統計で見る日本の現状
数字は警察庁の公表資料などを報じた記事で確認しました。
| 項目 | 数字 |
|---|---|
| ランサムウェア被害報告(2026年上半期) | 123件(半期で過去最多) |
| ランサムウェア被害報告(2025年上半期) | 116件(当時の半期最多) |
| ランサムウェア被害報告(2025年通年) | 226件。うち中小企業143件(被害の約6割)、製造業91件(被害の約4割) |
| 復旧費用が1,000万円以上だった被害組織(2025年) | 5割超 |
| 1か月未満で復旧できた被害組織(2025年) | 5割強 |
| フィッシング報告件数(2025年) | 245万4,297件(前年比42.9%増、過去最多) |
| ネットバンキング不正送金(2025年) | 約4,700件・約100億円超(手口の約9割がフィッシング) |
出典:ScanNetSecurity、@IT(2026年上半期)、@IT(2025年)、Web担当者Forum
証券口座の乗っ取りも相次ぎ、金融庁の月次発表では2025年1〜7月の不正取引が8,111件、売買額は6,205億円でした(被害額ではなく不正な取引の金額。マネーフォワードの記事)。
主な原因は、証券会社を装ったフィッシングや、情報を盗むマルウェアによるログイン情報の窃取とされます(ntt.comの解説記事)。
金融庁によると、2026年8月は不正アクセス39件、不正取引25件(4社)でした(ScanNetSecurity)。
世界の主なセキュリティインシデント(2025年9月〜2026年10月)
教訓がある4件に絞ります。犯人や国の関与は主張・見解の段階のため断定しません。出典は主にTechCrunchのまとめ記事(2026年9月15日)です。
工場が止まった:Jaguar Land Rover
- 何が起きた:英国の自動車メーカーJaguar Land Rover(JLR)は2025年9月、サイバー攻撃で生産を約5〜6週間止めました。
- 被害の大きさ:英国のCyber Monitoring Centre(CMC)は、英国経済への損失を約19億ポンド(身代金は含まない)と推計しました。取引先を含む5,000社超に影響したとされます(teiss)。
- 自社なら:自社が止まると、取引先も止まります。止まったときの連絡先と手順を決めておきます。
電話でだまされた:Charter
- 何が起きた:米通信大手Charterで、約4,000万件の顧客記録が流出し、企業も確認しました(2026年2〜5月)。
- なぜ入られた:ShinyHuntersと呼ばれるグループが、電話で社員をだまし、社内システムへの入口を得る手口を使ったと報じられています。犯人の特定は報道や攻撃者側の主張の段階で、断定できません。
- 自社なら:メールだけでなく、電話での「パスワードを教えて」「承認して」にも応じない決まりを作ります。
使っているソフトや取引先から入られた:Klue
- 何が起きた:市場調査会社のKlueでは2026年6月、顧客が預けたクラウドの鍵が流出し、約200社に影響しました。侵入は同社が認めています。
- なぜ入られた:2022年に発行された試験用の認証情報が悪用されたと報じられています(同社の公式な原因説明は未確認)。
- 自社なら:使い終えたアカウントや鍵は削除します。同時期には、開発ツールやオープンソースのソフトが改ざんされ、利用企業の認証情報が盗まれる事案も報じられました。
PHPの重大な脆弱性(2026年10月)
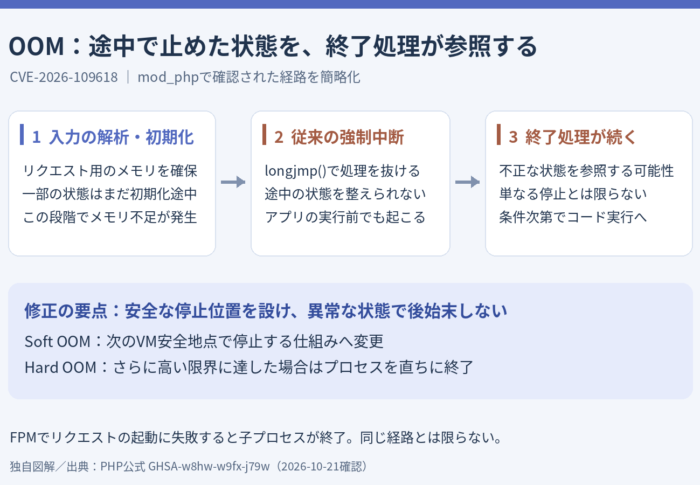
Webの約7割で使われるとされるPHPに重大な脆弱性が2件見つかり、2026年10月21日に修正版が出ました。修正の公開前から悪用が検知されていたと報じられています(TechCrunch)。
米CISAは即時の更新を求めました(ABA Banking Journal)。自社サイトのPHPも確かめ、修正版を当てます。手順はPHPの脆弱性の確認手順で解説しています。
そのほか、2026年7月には米国の100以上の水道システムも標的になり、米政府はイラン関連のハッカーによるとの見解を示しました。
統計で見る世界の現状:Verizon DBIR 2026とCloudflare
Verizonが2026年5月19日に公開した2026年版DBIRの主な数字です(Verizon)。
| 項目 | 2026年版の数字 |
|---|---|
| 侵害の起点に占める脆弱性の悪用 | 31%(19年間の報告で初めて盗まれた認証情報を上回った) |
| 第三者が関与した侵害 | 全体の48%(前年から60%増) |
| 偽SMS・音声通話によるだましの成功率 | 従来のメールフィッシングより40%高い |
| 従業員の未承認AI利用(シャドーAI) | 15%から45%に増加 |
DDoS攻撃(大量の通信でサービスを止める攻撃)も大型化しています。
Cloudflareの2026年上半期の報告によると、1Tbps(1秒に1兆ビット)超の攻撃は、1〜3月の130件から4〜6月の805件へ約6倍に増えました(BleepingComputer)。
攻撃のジャンル別に整理する:主な6種類と根拠
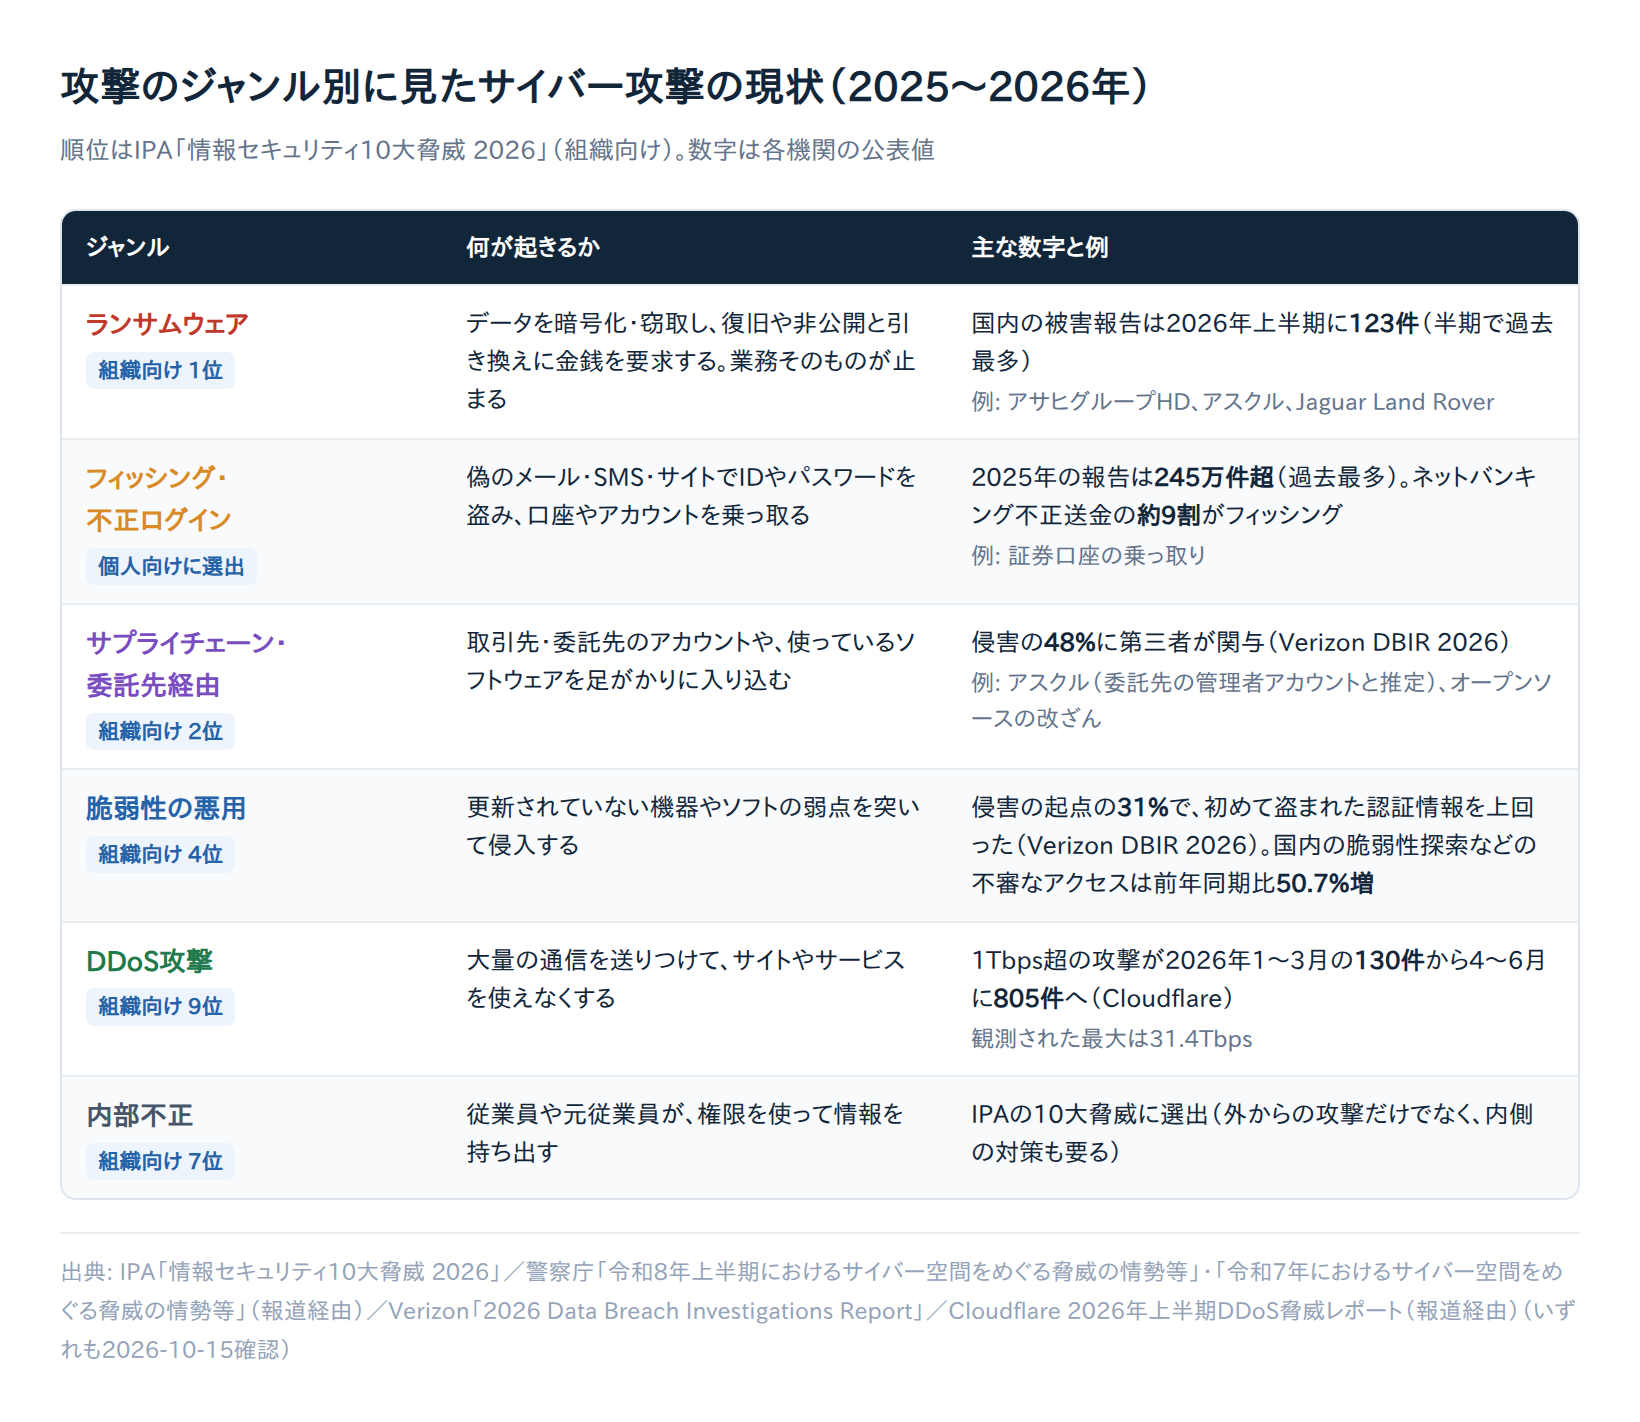
事案は主に6種類に分けられます。順位はIPA(情報処理推進機構)の「情報セキュリティ10大脅威 2026」(2026年1月29日公開)の組織向けです。
| ジャンル | 何が起きるか | 主な根拠 | IPA順位 |
|---|---|---|---|
| ランサムウェア | データを暗号化・窃取し、金銭を要求する | 国内123件(2026年上半期)。アサヒ、アスクル、JLR、大阪公立大学、IDCFクラウド | 組織向け1位 |
| フィッシング・不正ログイン | 偽のメールやサイトでIDなどを盗み、アカウントを乗っ取る | 報告245万件超(2025年)。証券口座の乗っ取り | 個人向けに選出 |
| サプライチェーン・委託先経由 | 委託先や使っているソフトを足がかりに入り込む | 侵害の48%に第三者が関与。アスクル、Klue、大阪公立大学 | 組織向け2位 |
| 脆弱性の悪用 | 更新されていない機器やソフトの弱点を突く | 侵害の起点の31%。国内の脆弱性探索などの不審アクセスが前年同期比50.7%増(警察庁、2026年上半期)。PHPの重大な脆弱性 | 組織向け4位 |
| DDoS攻撃 | 大量の通信でサービスを止める | 大型攻撃(1Tbps超)が130件→805件 | 組織向け9位 |
| 内部不正 | 従業員などが権限を使って情報を持ち出す | IPAが組織向け7位に選出 | 組織向け7位 |
内部不正の個別事例は本記事では取り上げていません。
組織向け3位には「AIの利用をめぐるサイバーリスク」が初めて選ばれ、6位に「地政学的リスクに起因するサイバー攻撃」が入りました。米国の水道システムへの攻撃は後者の例です。
サイバー攻撃の最新傾向(2026年10月時点):何が増えて、何が変わったか
ランサムウェア・フィッシング・委託先経由・DDoSはいずれも増えています。ここでは新しく変わった4点に絞ります。
- だましはメールから電話・SMSへ:偽SMSや音声通話によるだましはメールより成功率が40%高くなりました。Microsoftの年次報告(2026年10月1日公開)では、観測した侵入の23%がフィッシングで、前年版の7%から増えました。
- 多要素認証の「種類」が問われる:長野県警の注意喚起によると、ワンタイムパスワードを含む多要素認証が、偽サイトで盗んだ情報をすぐ悪用するリアルタイムフィッシングで突破された事例があります。
- AIが新しいリスクに:IPAの10大脅威に初めて選ばれ、Verizonの報告では従業員の未承認AI利用が15%から45%に増えました。
- 修正までの猶予が短い:Microsoftは同じ報告で、脆弱性の発見から悪用まで24時間を大きく下回ることがあるとしています。
警察庁の数字は報告された件数で、被害の全数ではありません。民間の集計とも数え方が違うため、そのまま比べられません。
個人でできるサイバー攻撃対策5つ
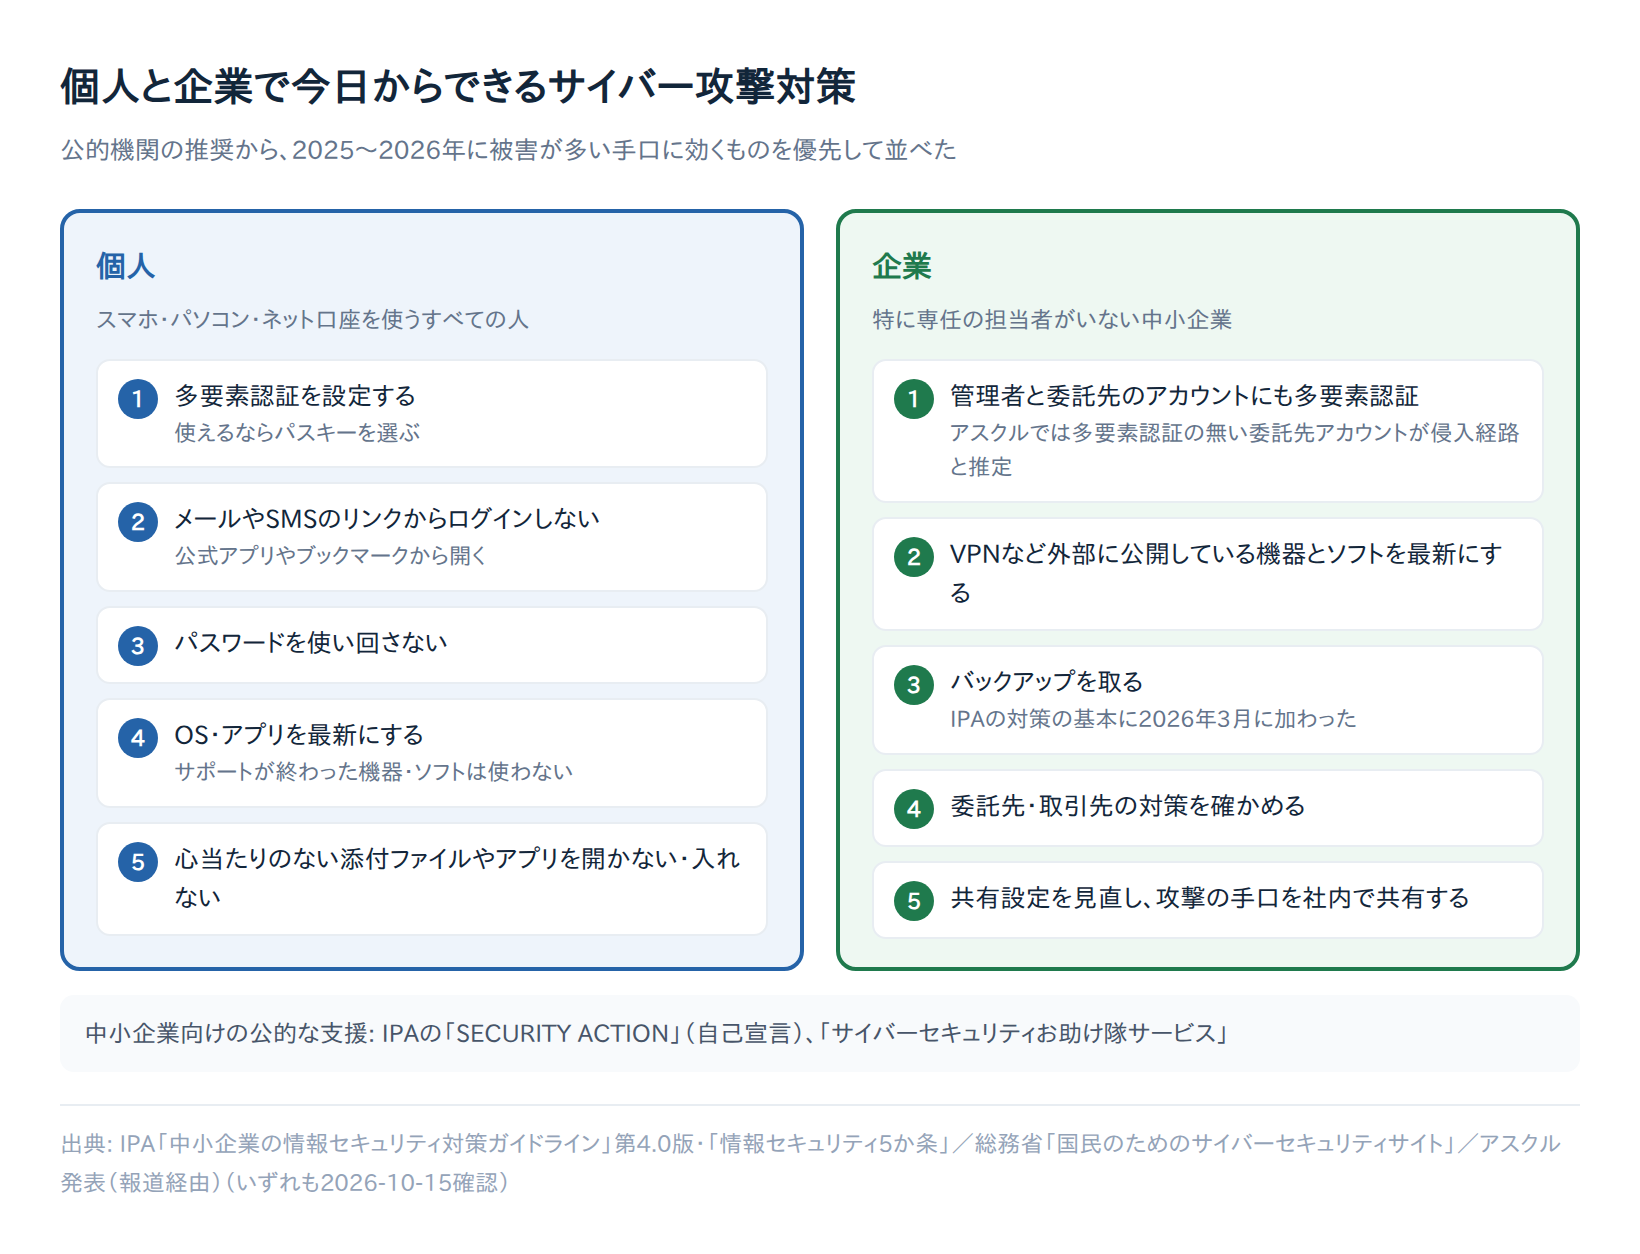
IPAの個人向け10大脅威(順位なし)には、フィッシング、不正ログイン、ネットバンキングの不正利用、サポート詐欺(偽警告)、不正アプリなどが並びます。
これらに効く対策を総務省の基本対策などから優先順に並べました。
| 優先 | 対策 | 主に防げる被害 | 手間 |
|---|---|---|---|
| 1 | 多要素認証を設定し、使えるならパスキーを選ぶ | 不正ログイン、証券口座やネットバンキングの乗っ取り | 設定画面でできる |
| 2 | メールやSMSのリンクからログインせず、公式アプリやブックマークから開く | フィッシング | 習慣にするだけ |
| 3 | パスワードを使い回さない | 1か所の流出から広がる不正ログイン | サービスの数だけ変更が要る |
| 4 | OS・アプリを最新にし、サポートが終わった機器やソフトは使わない | 弱点を突いた侵入 | 自動更新の設定で済む |
| 5 | 心当たりのない添付ファイルやアプリを開かない・入れない | 不正アプリ、情報を盗むマルウェア | 習慣にするだけ |
ワンタイムパスワード型の多要素認証にも突破例があるため、パスキーを用意しているサービスでは切り替えを検討してください。
日本証券業協会は2025年7月のガイドライン改正案で、フィッシング耐性のある多要素認証をログイン時・出金時に求める方針を示し、金融庁も監督指針にパスキーなどの実装・必須化を盛り込んだとされます(Impress Watch)。
被害に遭ったときの初動と相談先(個人)
乗っ取りや偽サイトへの入力に気づいたら、次の順で動きます。
- パスワードを変更する(同じパスワードを使うサービスも含む)。
- 被害が出たサービスの提供元に連絡する。
- 相談する。技術的な相談はIPAの「情報セキュリティ安心相談窓口」(電話03-5978-7509、10時〜17時、土日祝日・年末年始を除く)へ。端末の調査や犯人の検挙の要望は対象外です。
通報・相談は、警察庁の「サイバー事案に関する通報等のオンライン受付窓口」から、住んでいる都道府県の警察を選んでできます。被害届は最寄りの警察署へ、緊急時は110番です(警察庁、IPA)。
企業でできるサイバー攻撃対策5つ(中小企業の担当者向け)
IPAは2026年3月27日公開の「中小企業の情報セキュリティ対策ガイドライン」第4.0版で、「情報セキュリティ5か条」に「バックアップを取ろう!」を加え、6か条にしました。
従来の5か条(OS・ソフトの更新、ウイルス対策ソフト、パスワード強化、共有設定の見直し、手口を知る)を、2025〜2026年の事例に当てはめて優先順位を付けました。
| 優先 | 対策 | 理由・事例 | 手間 |
|---|---|---|---|
| 1 | 管理者と委託先のアカウントにも多要素認証をかける | アスクルでは多要素認証のない委託先の管理者アカウントが侵入経路と推定。IPAもVPNやクラウドでの多要素認証を勧める | 設定は担当者、委託先は依頼が要る |
| 2 | VPN(社外から社内につなぐ仕組み)など外部に公開している機器とソフトを最新にする | 脆弱性の悪用が侵害の起点の31% | 機器の一覧づくりから。保守業者に相談 |
| 3 | バックアップを取る | 2025年に1か月未満で復旧できた被害組織は5割強にとどまる(警察庁調べ。Web担当者Forum) | 担当者が設定。クラウドのデータも含め、復元の確認も忘れずに |
| 4 | 委託先・取引先の対策を確かめる | 侵害の48%に第三者が関与 | 取引先とのやりとりが要る |
| 5 | 共有設定を見直す | IPAの5か条の項目 | 担当者が自分でできる |
攻撃の手口は、朝礼や社内チャットで社員に共有しましょう(5か条の「脅威や攻撃の手口を知る」にあたります)。
バックアップは情報の持ち出しまでは防げないため、1と2の侵入対策と組み合わせます。
シャドーAIに備え、AIの利用ルールも決めておきましょう。
専任の担当者がいなければ、IPAの自己宣言制度「SECURITY ACTION」、攻撃への対処に最低限必要なサービスを提供する「サイバーセキュリティお助け隊サービス」、自社診断ツールも使えます(IPA)。
被害に遭ったときの初動と相談先(企業)
被害に気づいたら、まず被害の拡大を止め、迷ったら早めに外部へ相談します。
- 感染が疑われる機器をネットワークから切り離す。
- 警察庁の「サイバー事案に関する通報等のオンライン受付窓口」から警察に通報・相談する(警察庁)。
- JPCERT/CCは、初動対応のサポートなどの依頼をWebフォームで受け付けます。原則として電話では受け付けません(JPCERT/CC)。
- 個人データが漏れた場合は、個人情報保護委員会への報告が義務になることがあります。要配慮個人情報を含む、本人の数が1,000人を超える、などが条件で、速報は発覚日から3〜5日以内、確報は30日以内(不正の目的によるおそれがある場合は60日以内)です(個人情報保護委員会)。
まとめ
国内のランサムウェア被害報告は半期で過去最多となり、世界では脆弱性の悪用が侵害の起点の1位になりました。
まずは、個人は多要素認証(できればパスキー)を設定し、企業は管理者と委託先の多要素認証とクラウドを含むバックアップを確かめましょう。
続報は、IPAの情報セキュリティ10大脅威 2026、警察庁の情勢報告、VerizonのDBIRで確認できます。