Windows11 KB5127648後にWi-Fi(802.1X/PEAP)に接続できない「0x80070285」を解決する3つの対処法
結論
「KB5127648を入れてから会社のWi-Fiにつながらない」「イベントログに0x80070285が出ている」。2026年10月の月例更新のあと、こうした報告が相次いでいます。
結論から言うと、つながらなくなるのはWPA2-Enterprise(802.1X/PEAP)の認証付きWi-Fiです。自宅ルーターなどのWPA2-Personalは正常に使えると報告されています。
ただし2026-10-14時点で、Microsoftはこの不具合を公式には認めていません。以下の対処法は、Microsoft Q&Aのスレッドに寄せられたユーザー報告をもとにしています。
報告されている応急処置は次の3つです(2026-10-14時点)。
| 対処法 | 主な対象 | 管理者権限 | 注意点 |
|---|---|---|---|
| 「Windowsのログオン情報を使う」を外して手動入力 | 個人・在宅勤務者 | 不要 | 最も手軽。会社の運用ルールを確認 |
| レジストリ BlockNtlmv1SSO=0 を設定 | 法人IT管理者 | 必要 | 一時的な回避策。セキュリティ制限を緩める |
| KB5127648をアンインストール | 両方 | 必要 | 10月のセキュリティ修正も失われる |
まずは1つ目の手動入力を試し、だめなら社内のIT担当者に2つ目以降を相談する流れがおすすめです。
ここからは、症状の詳しい見分け方、原因として挙がっている仮説、読者別の対処手順を順に解説します。
Windows11でKB5127648適用後にWPA2-Enterprise(802.1X/PEAP)Wi-Fiに接続できない症状
KB5127648は、2026-10-13に配信されたWindows 11 24H2/25H2/26H2向けの月例更新です。適用後のビルドは26100.9711 / 26200.9711 / 26300.9711です。
なお、Windows 11 24H2のHome/Proはこの更新で更新提供が終了します。該当する方は、今後のバージョンアップも視野に入れておきましょう。
Microsoft Q&Aで報告されている症状は次のとおりです。
- 会社などのWPA2-Enterprise(802.1X/PEAP)Wi-Fiで認証が失敗する
- WPA2-Personal(パスワードだけのWi-Fi)は正常につながる
- IntelとQualcommの両方のWi-Fiで再現し、ドライバーが原因ではないとされる
- KB5127648を削除して再起動すると直り、入れ直すと再発する
802.1Xとは、ユーザー名とパスワードなどでWi-Fi利用者を個別に認証する仕組みです。PEAPはその認証方式の一つで、法人のWi-Fiで広く使われています。
出典: Unsplash
発生条件として注目されているのが、接続時の「Use my Windows user account(Windowsのログオン情報を使う)」です。ある投稿者の検証では、ここにチェックが入っているとエラー0x80070285で失敗しました。
一方、チェックを外して「DOMAIN\ユーザー名」形式で手入力すると認証に成功したと報告されています。この投稿者の環境はWindows 11 26H2(Build 26300.9711)とドメインアカウントでした。
報告の中心は26H2環境で、24H2/25H2での再現報告はスレッド内ではまだ限られています。また、有線LAN(Ethernet)の802.1X認証でも同じ症状が出たという声があります。
なぜ起きるのか|KB5127648と802.1X/PEAP認証エラーの原因
まず押さえておきたいのは、原因がまだ公式に特定されていない点です。KB5127648の公式ページの「既知の問題」には、2026-10-14時点で2件しか載っていません。
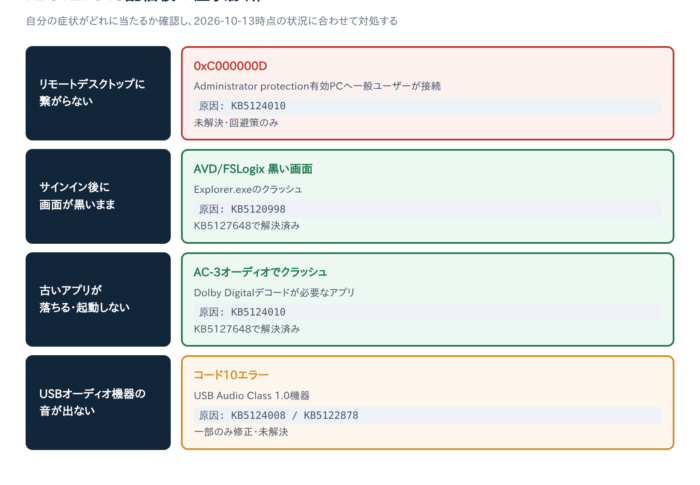
1件はリモートデスクトップ接続の失敗(エラー0xC000000D)、もう1件はUSB Audio Class 1.0機器の不具合です。Wi-Fiや802.1Xに関する記載はありません。
Q&Aで回答した独立アドバイザー(Microsoft社員ではありません)も、記載のないリグレッション(更新による後退)や、認証の仕組みの変更による互換性問題の可能性を挙げるにとどめています。
有力な仮説はNTLMv1制限の強化
有力な仮説として挙がっているのが、Windows 11のNTLMv1制限の強化です。NTLMv1は古いWindows認証方式で、セキュリティ上の理由から段階的に制限されています。
Microsoftの公式ドキュメントによると、レジストリ値BlockNtlmv1SSOの既定値は2026年10月に監査モード(0)から強制モード(1)へ変わる計画です。
同ドキュメントでは影響を受ける例として、MS-CHAPv2認証を使うWi-Fi・有線LAN・VPNが明記されています。PEAPでよく使われるパスワード認証がMS-CHAPv2です。
ただし、この変更が影響するのはキーが未設定の端末だけで、資格情報を保護するWindowsのセキュリティ機能であるWindows Credential Guardが有効な端末は対象外とされています。日程も「暫定で変更の可能性あり」と書かれています。
一方で、この仮説では説明しきれない報告もあります。先の投稿者の検証では、更新前後のどちらでもBlockNtlmv1SSOは未設定のままで、値そのものの変化は確認されませんでした。
つまり「BlockNtlmv1SSOの既定値変更が原因」とは断定できません。設定変更で直ったという報告が多いことから、関連が疑われている段階だと考えてください。
一見矛盾するこの状況は、次のように整理すると理解しやすくなります。NTLMv1制限の変更は、レジストリにキーが無い端末に対しても既定の動作をAudit相当からEnforce相当へ切り替える設計です。
つまりキーの値そのものが書き換わらなくても、Windowsが内部的に適用する挙動だけがEnforce側に変わった可能性があります。
BlockNtlmv1SSOを明示的に0へ設定する回避策は、この新しい既定動作を上書きし、更新前のAudit相当の挙動へ固定する操作だと考えられます。ただしこれも未確認の仮説であり、断定はできません。
関連イベントIDと意味
自分の端末が同じ症状か確かめるには、イベントビューアーを見るのが確実です。報告やThomas Marcussen氏の技術ブログで挙がっているイベントを整理しました。
| イベントID | ログの種類 | 意味 |
|---|---|---|
| 12011 | WLAN-AutoConfig | PEAP認証を開始 |
| 12014 | WLAN-AutoConfig | 認証が保留状態のままタイムアウト |
| 12013 | WLAN-AutoConfig | 認証失敗(エラー0x80070285) |
| 12012 | WLAN-AutoConfig | 認証成功(手動入力時に記録) |
| 2088 | EapHost | 保存済みの資格情報を使用 |
| 4025 | NTLM/Operational | ポリシーによりNTLMv1由来の資格情報のSSOを拒否 |
| 4024 | NTLM/Operational | 監査のみ(更新前に記録されていたとされる) |
| 15514 | Wired-AutoConfig | 有線の認証失敗(理由0x50005、エラー0x80070285) |
| 15506 | Wired-AutoConfig | EAP失敗によるブロック(600秒) |
12013と0x80070285(内部認証エラー)が並んでいれば、今回の報告と同じ症状の可能性が高いといえます。なお、この整理は第三者ブログによるもので、Microsoftの検証を経たものではありません。
今すぐ試せる対処法(自宅・個人利用者向け)
会社貸与のPCで802.1X認証のWi-Fiを使っている方は、まずこちらを試してください。会社の端末で設定を変える前に、IT担当者に一声かけておくと安心です。
手順1:「Windowsのログオン情報を使う」を外して手動入力する
管理者権限が要らず、更新プログラムも残せる最も手軽な方法です。
- タスクバーのWi-Fiアイコンから、つながらない会社のネットワークを選んで「接続」を押す
- 資格情報の入力画面で「Use my Windows user account(Windowsのログオン情報を使う)」のチェックを外す
- ユーザー名を「DOMAIN\ユーザー名」の形式で入力する
- パスワードを入力して「OK」を押す
入力画面が出ずに失敗する場合は、設定の「既知のネットワークの管理」で該当ネットワークを削除してから、もう一度接続してみてください。
ドメイン名が分からない場合は、社内のIT担当者に確認しましょう。
手順2:KB5127648を一時的にアンインストールする
複数の投稿者が、アンインストールして再起動すると復旧したと報告しています。手順は「設定」→「Windows Update」→「更新の履歴」→「更新プログラムをアンインストールする」です。
管理者権限のあるコマンドプロンプトで wusa /uninstall /kb:5127648 と入力する方法もあります。一覧に表示されないなど削除できない場合は、無理をせずIT担当者に相談してください。
注意点は、10月分のセキュリティ修正も一緒に外れることです。再インストールすると再発したという報告もあるため、削除後は更新の一時停止を設定しておきましょう。
法人IT管理者向けの対処法(レジストリ配布・GPO・Intune)
管理端末が多い場合は、更新を残したままレジストリで回避する方法が報告されています。40人以上が「役立った」と評価した投稿のほか、複数のユーザーが改善を報告しています。
出典: Pexels
BlockNtlmv1SSOを0に設定する
設定するのは次の値です。
| 項目 | 値 |
|---|---|
| キー | HKLM\SYSTEM\CurrentControlSet\Control\Lsa\MSV1_0 |
| 名前 | BlockNtlmv1SSO |
| 種類 | DWORD(32ビット) |
| データ | 0 |
regeditを管理者として開き、上記のキーにDWORD値を作成して0を入れます。コマンドの場合は、管理者権限のコマンドプロンプトで次を実行します。
reg add "HKLM\SYSTEM\CurrentControlSet\Control\Lsa\MSV1_0" /v BlockNtlmv1SSO /t REG_DWORD /d 0 /f設定後にWi-Fiへ再接続し、改善しなければ再起動してから試してください。
一斉配布の考え方
投稿者の一人は、この値をGPO(グループポリシー)で配布したと報告しています。ただし、具体的なポリシーの設定場所は公表されていません。
Intune環境については、設定カタログやPolicy CSPに対応する項目がないとされます。そのため、検出・修復用のPowerShellスクリプトとして配布する方法が第三者ブログで紹介されています。
この設定は、Microsoftが段階的に強めようとしているNTLMv1の制限を緩めるものです。Q&Aでも一時的な回避策という位置づけで、恒久対策ではありません。
GPOで配布した投稿者は「月例パッチで互換性を壊す変更を入れるのは問題だ」とも述べています。修正版の配信状況を見ながら、元に戻す時期も決めておきましょう。
それでも解決しない場合の対処法
有線LANでも失敗する場合
有線LANの802.1X認証でも、同じ症状が複数のユーザーから報告されています。Wired-AutoConfigのログに15514(エラー0x80070285)が出ていれば、Wi-Fiと同じ問題の可能性があります。
15506が記録されている場合は、EAP失敗により600秒(10分)のブロック状態になっています。設定を変えた直後に何度も試さず、時間をおいて再接続しましょう。
サーバー側も切り分ける
クライアントの対処で直らない場合は、NPSなどのRADIUSサーバー側のログも確認します。
NPSはサーバーの「セキュリティ」イベントログに認証結果を記録します。イベントID6272が記録されていれば認証要求は届いたうえで許可、6273であれば届いたうえで拒否されたことを示します。
どちらのイベントも記録されていない場合は、認証要求自体がNPSサーバーに届いていない可能性があります。その場合はクライアント側やスイッチのRADIUS設定など、手前の経路を優先して確認してください。
中長期の恒久対策:EAP-TLSへの移行
今すぐの解決策ではありませんが、第三者ブログではEAP-TLS(証明書による認証)への移行が中長期の対策として提案されています。
パスワードを使うPEAP-MSCHAPv2をやめれば、NTLMv1制限の強化の影響を受けにくくなるという考え方です。証明書の配布基盤が必要なため、計画的に検討しましょう。
まとめ
KB5127648の適用後にWPA2-Enterprise(802.1X/PEAP)のWi-Fiへつながらず、0x80070285が出る不具合は、2026-10-14時点ではユーザー報告ベースの情報です。
- 個人・在宅勤務者は「Windowsのログオン情報を使う」を外して手動入力する
- IT管理者はBlockNtlmv1SSO=0で一時回避し、配布範囲と戻す時期を管理する
- どうしても直らなければKB5127648を一時的にアンインストールする
レジストリやアンインストールで回避した場合は、あくまで仮の処置です。KB5127648の公式ページの既知の問題や修正版の配信を、定期的に確認してください。
社内の802.1XネットワークにつながるPCが多い場合は、Windows Updateの「更新を一時停止」機能を使い、一部の端末で動作確認してから全体へ展開する運用にすると、今回のような不具合の影響を抑えやすくなります。
同じKB5127648では、リモートデスクトップ接続のエラーも起きています。該当する方はKB5127648のRDP「0xC000000D」エラーの対処法もあわせて確認してください。